Domain zfoh.de kaufen?
Wir ziehen mit dem Projekt
zfoh.de um.
Sind Sie am Kauf der Domain
zfoh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zfoh.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
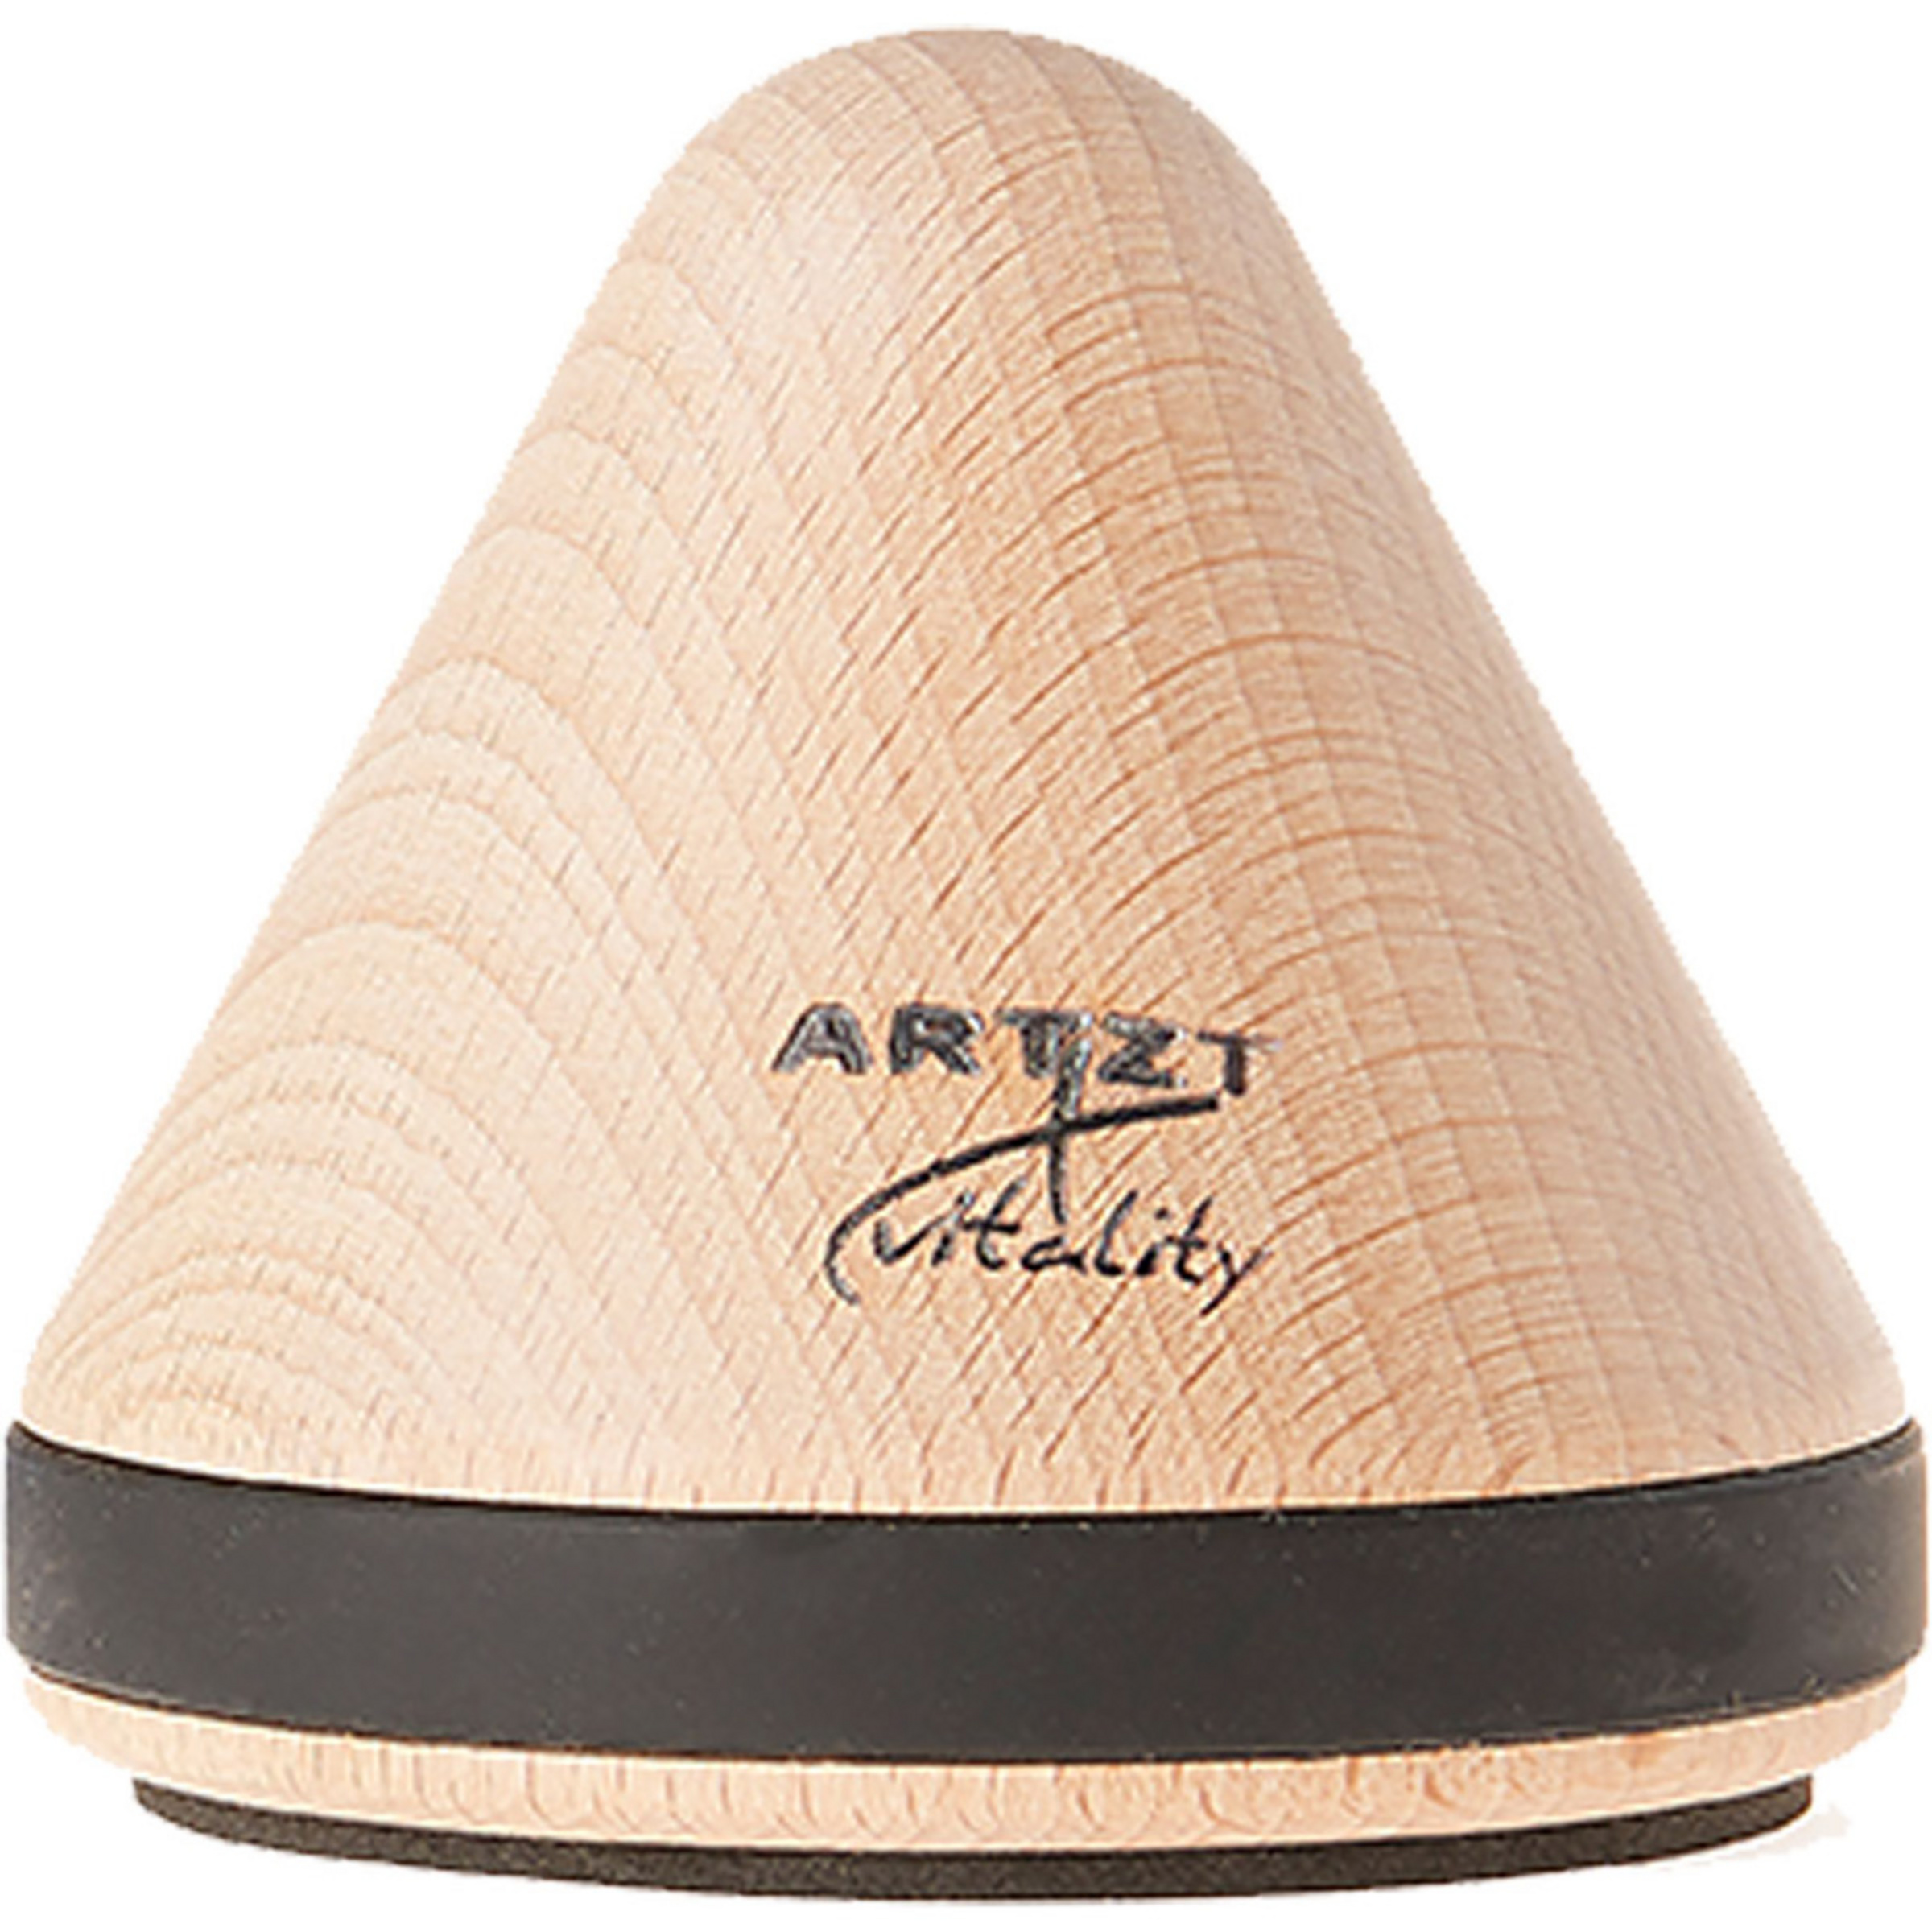
Artzt vitality Atmentrainer Trainingsgeräte mehrfarbig Training & FitnessDer ARTZT neuro Atemtrainer hilft Dir dabei, gezielt an Deiner Atemmuskulatur und Atemtechnik zu arbeiten sei es zur Leistungssteigerung im Training oder zur aktiven Regeneration nach sportlicher Belastung. Durch den Widerstand beim Einatmen stärkst Du gezielt Deine Lungenfunktion. Beim Ausatmen kann der Trainingseffekt gleichzeitig Deine Entspannung fördern. Über ein integriertes Ventilsystem mit akustischem Feedback bekommst Du eine direkte Rückmeldung zur richtigen Intensität. So kannst Du während der Übung kontrollieren, ob Du den Widerstand konstant hältst. Die Intensität lässt sich über einen einfachen Drehmechanismus stufenweise regulieren insgesamt stehen Dir sieben Schwierigkeitsstufen zur Verfügung. Dadurch kannst Du das Training exakt an Deinen Bedarf anpassen und es schrittweise steigern. Der kompakte Atemtrainer ist aus robustem Kunststoff gefertigt und lässt sich leicht reinigen. Ob als Teil Deiner Aufwärmphase, im Cool-down oder als tägliches Übungstool zwischendurch dieses Gerät lässt sich flexibel und ohne großen Aufwand in Deinen Alltag integrieren. Wenn Du Deine Atemleistung bewusst fördern möchtest, ist der ARTZT neuro Atemtrainer ein funktionales Hilfsmittel mit vielseitigem Nutzen.40,24 €*Versand: 3,45 €Sichere Weiterleitung zum Anbieter
-
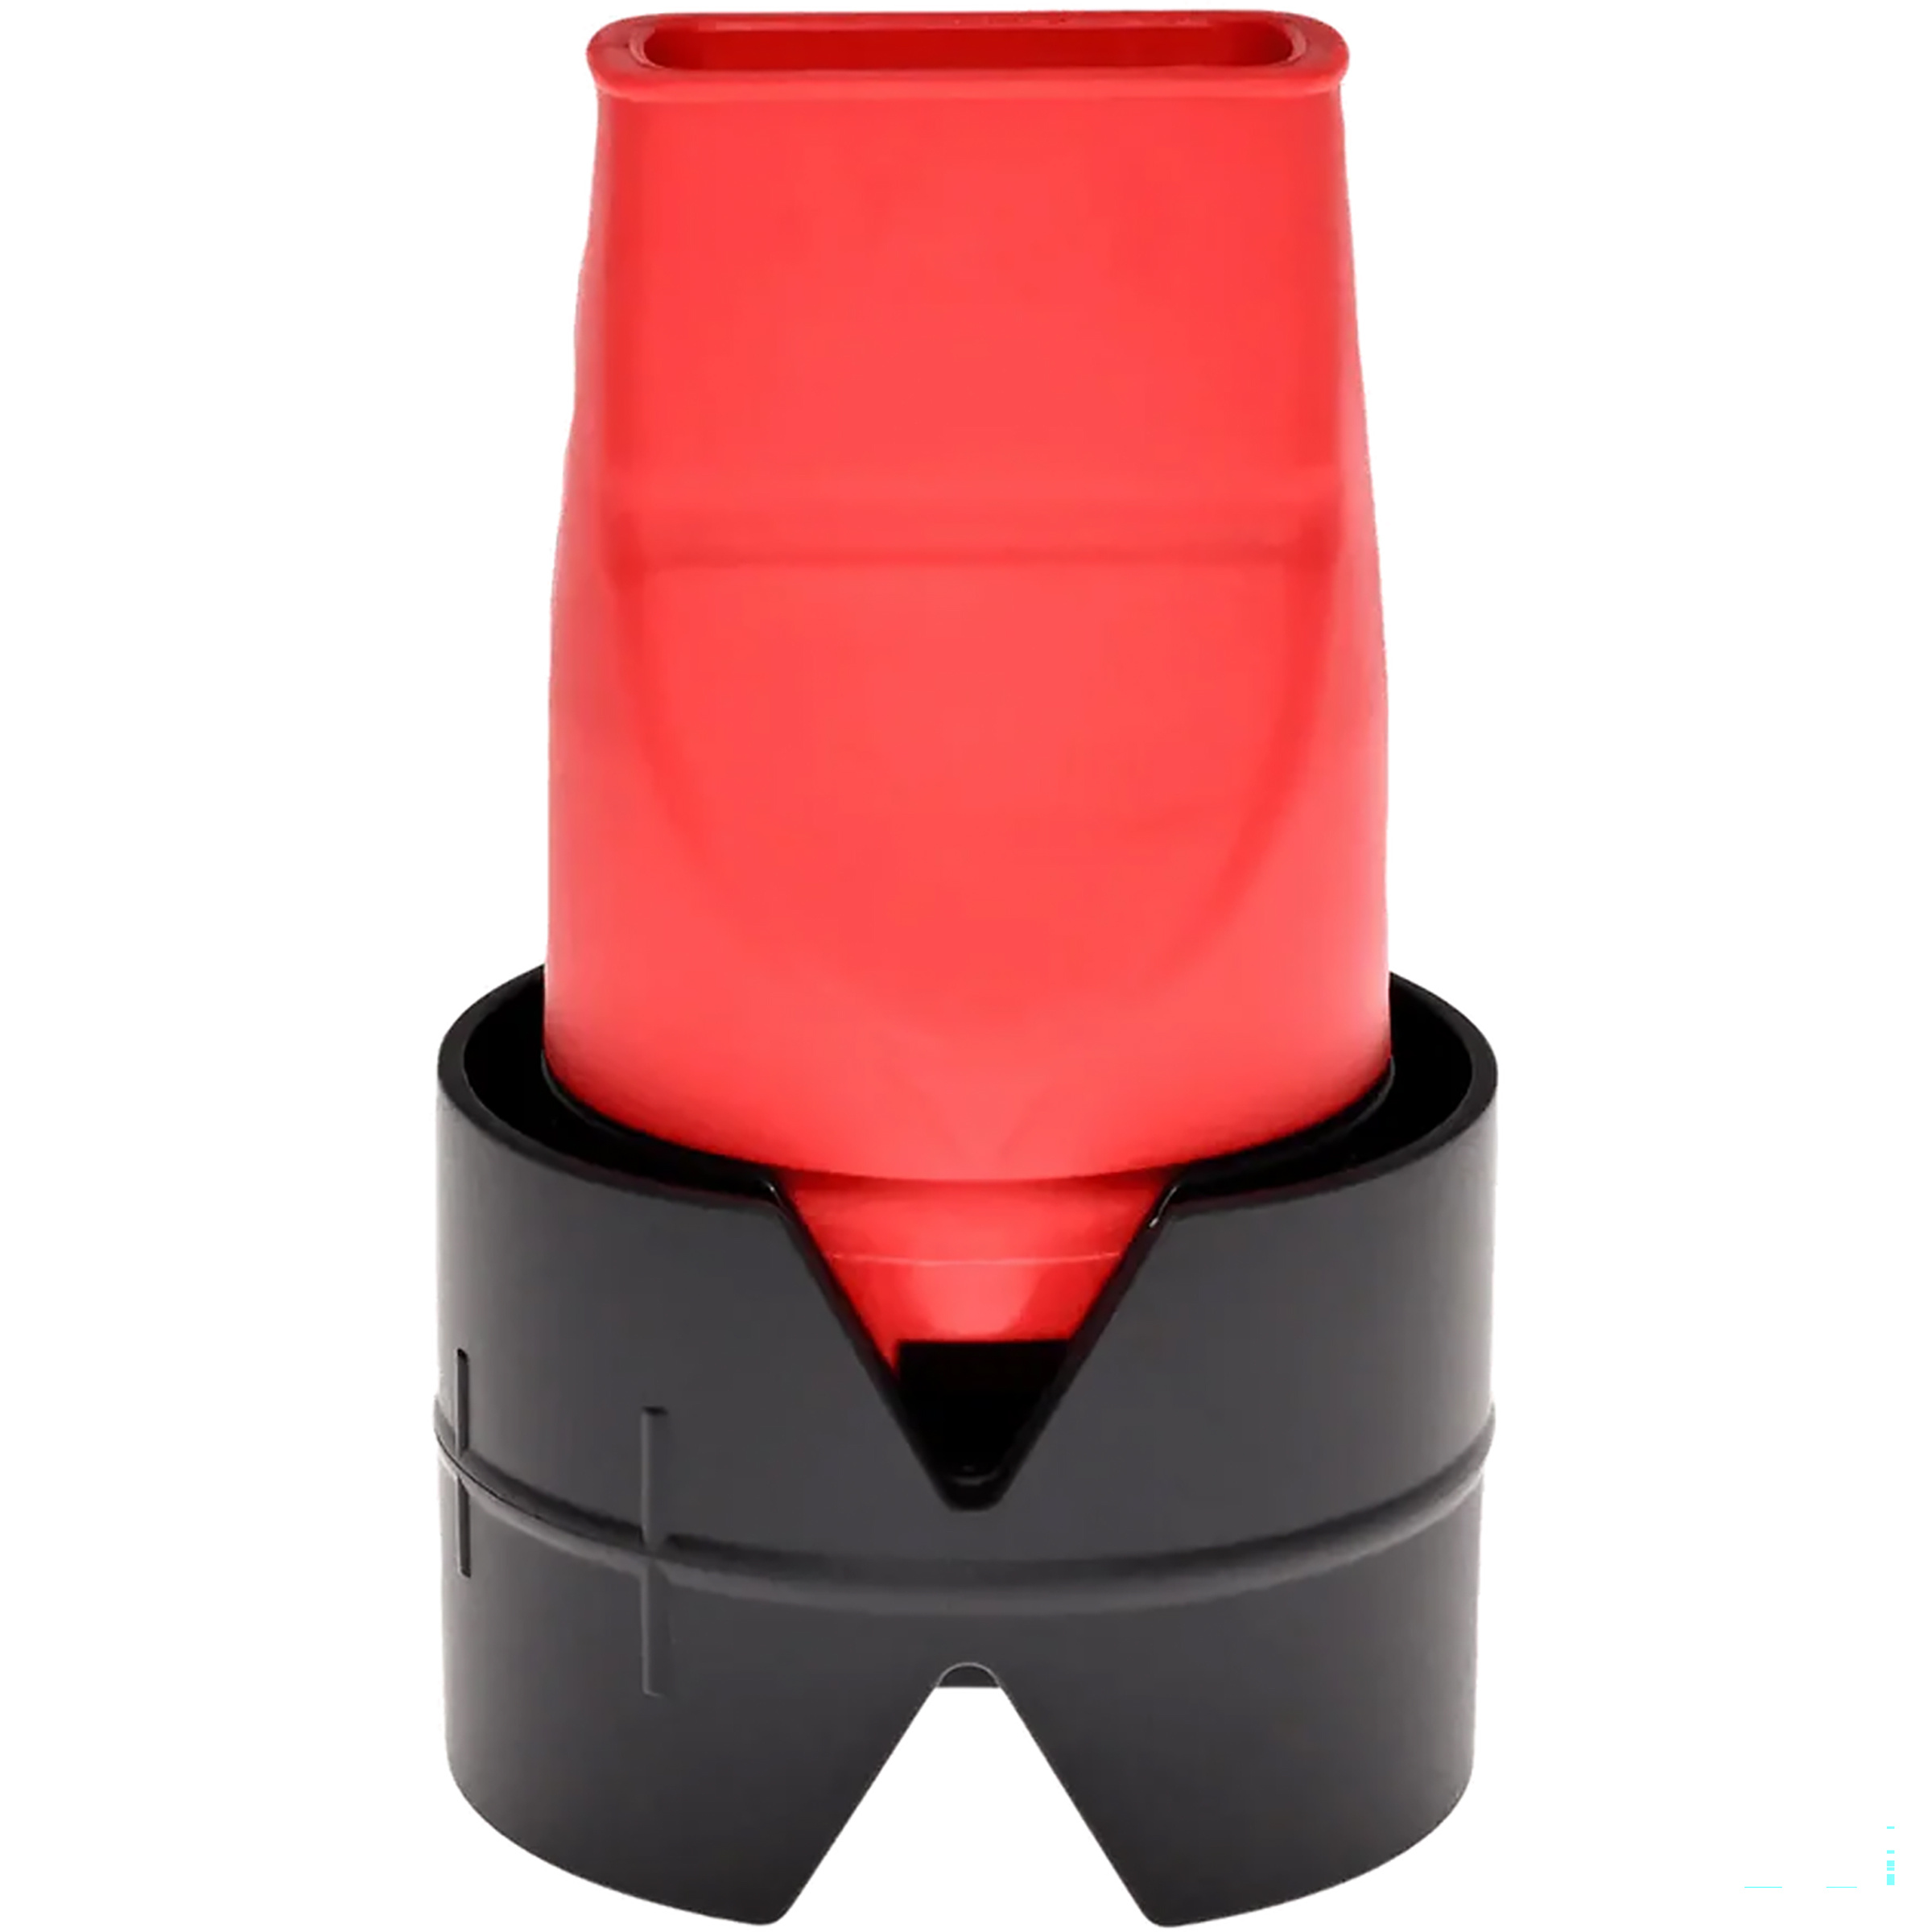
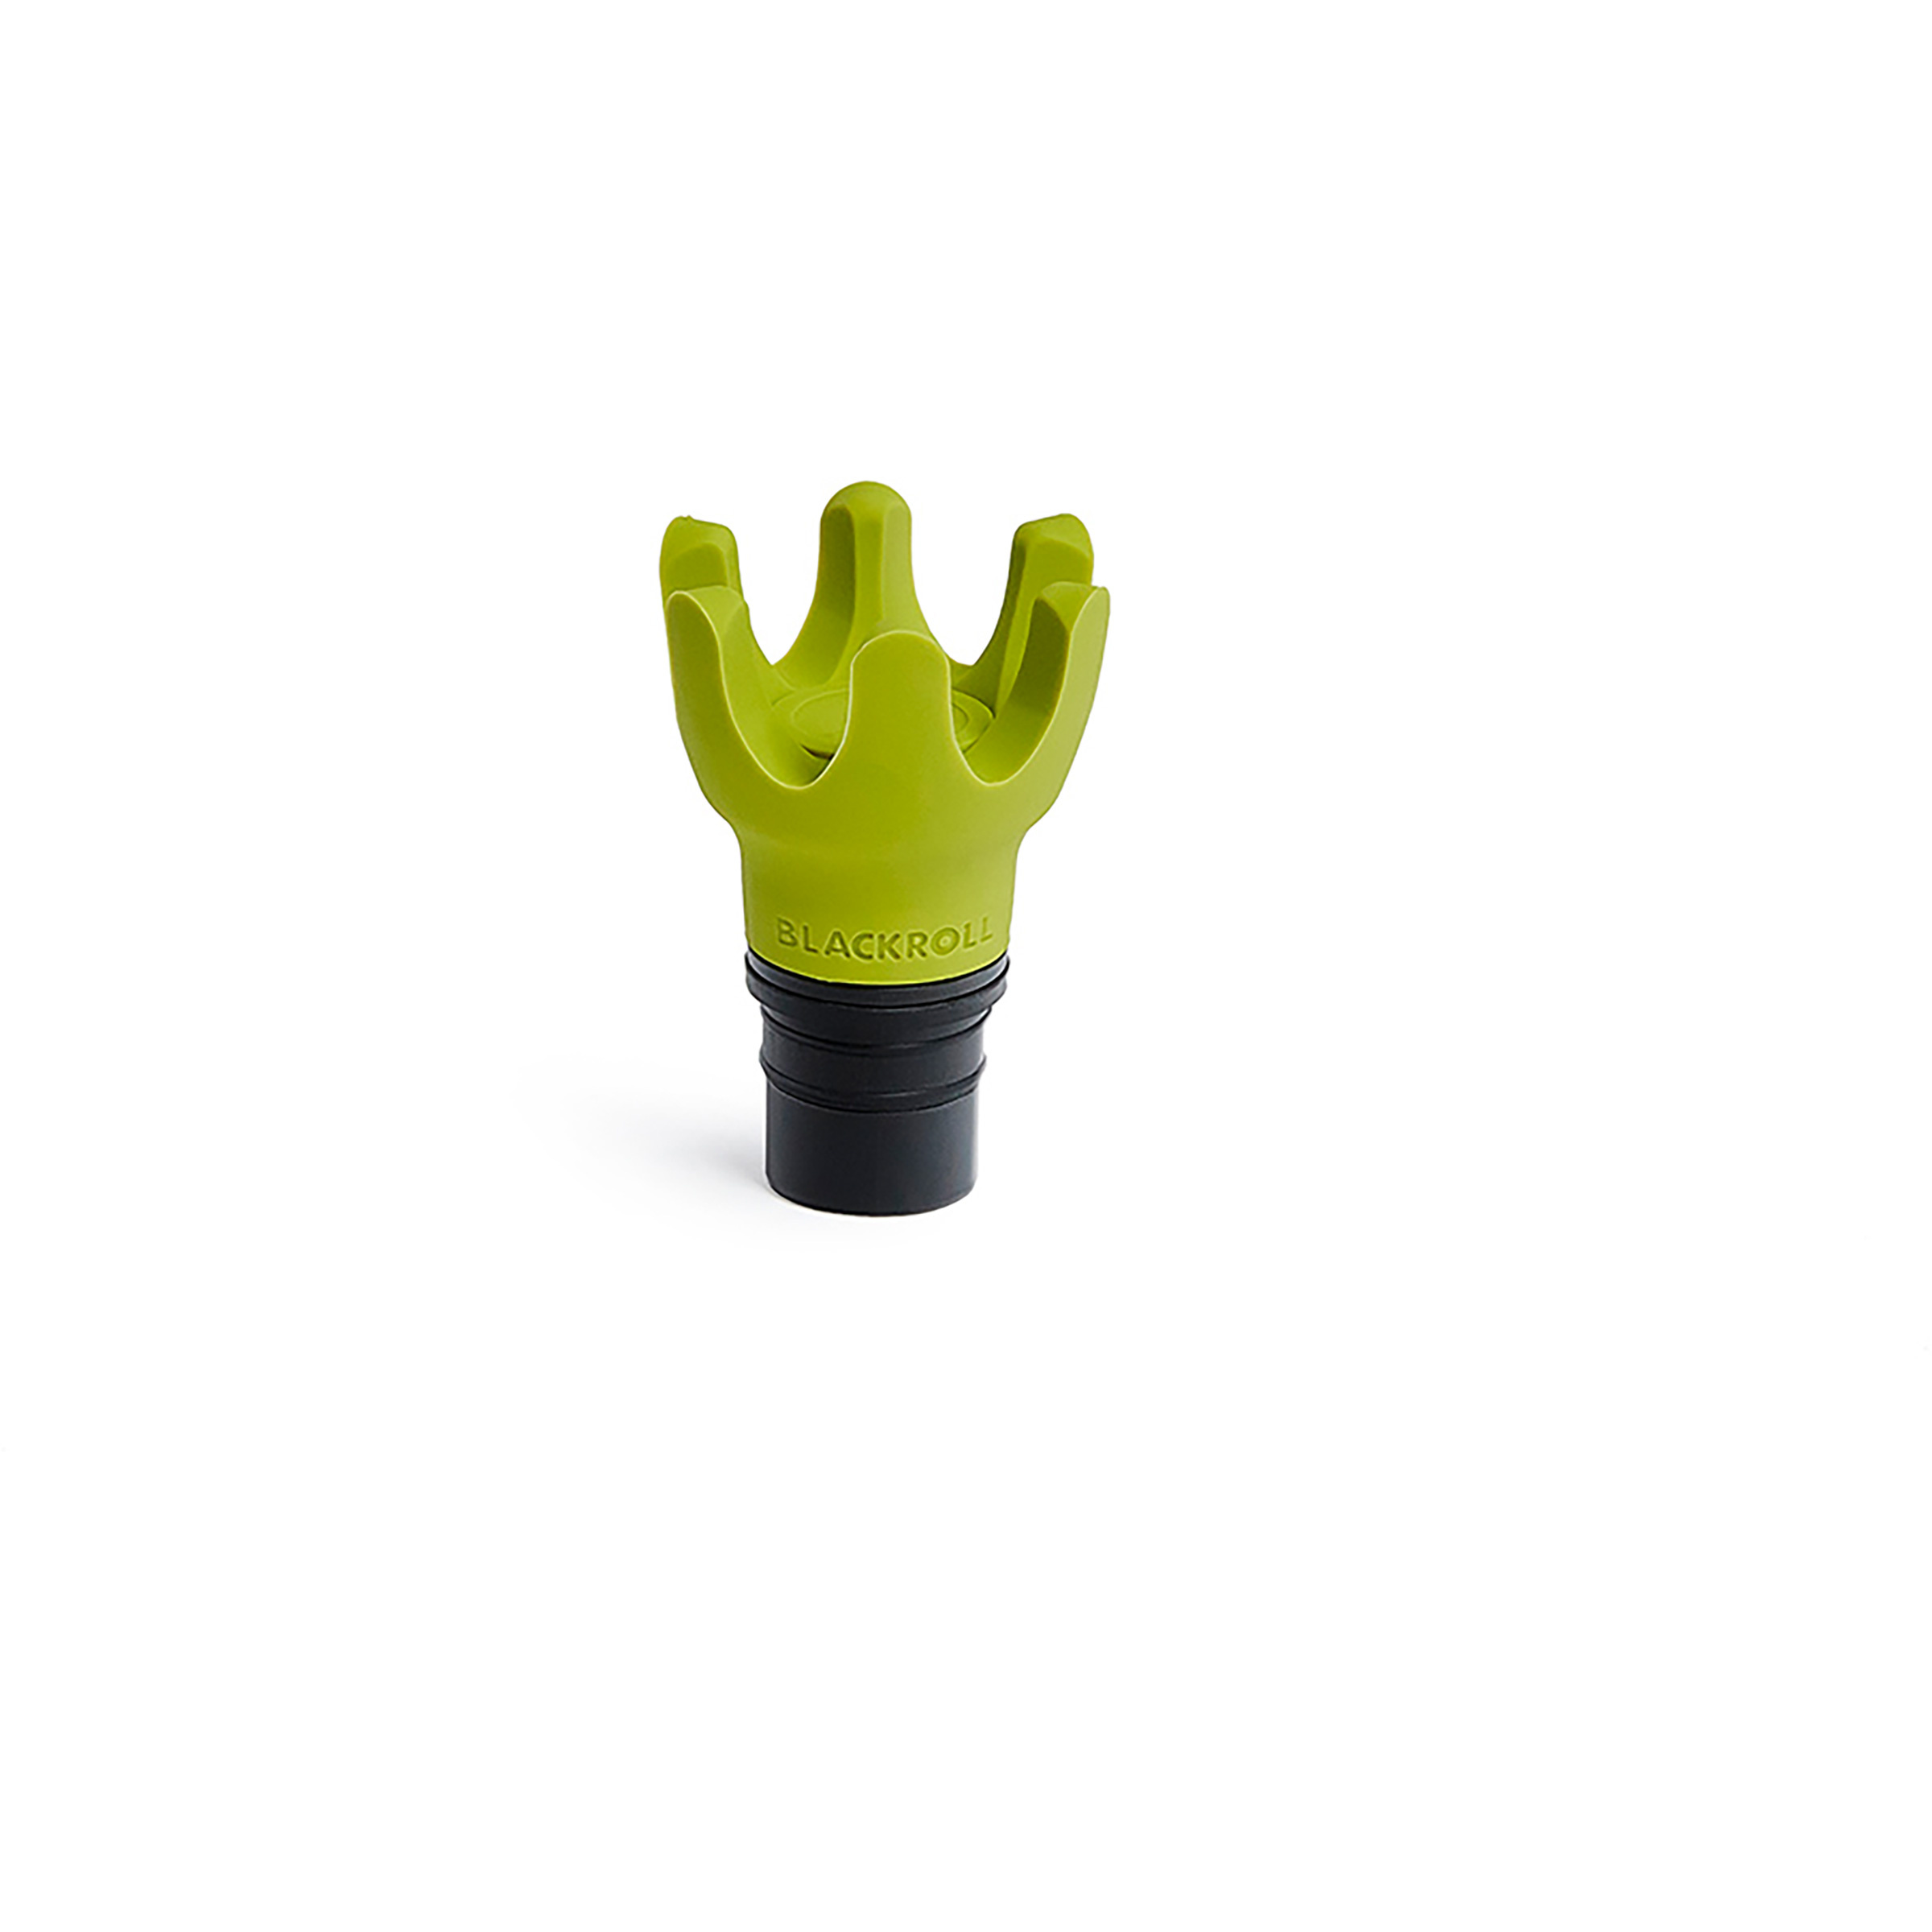
Blackroll Soft Peaks Aufsatz Trainingsgeräte beige Training & FitnessErweiterung für die Fascia Gun zur sanften Massage empfindlicher Körperbereiche wie Kopf, Kiefer, Nacken sowie gelenk- und knochennaher Regionen. Die sechs flexiblen Spitzen aus extraweichem Silikon ermöglichen eine gezielte Anwendung auch an sensiblen Stellen und verheilten Narben14,95 €*Versand: 3,45 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Artzt vitality Atmentrainer Trainingsgeräte mehrfarbig Training & FitnessDer ARTZT neuro Atemtrainer hilft Dir dabei, gezielt an Deiner Atemmuskulatur und Atemtechnik zu arbeiten sei es zur Leistungssteigerung im Training oder zur aktiven Regeneration nach sportlicher Belastung. Durch den Widerstand beim Einatmen stärkst Du gezielt Deine Lungenfunktion. Beim Ausatmen kann der Trainingseffekt gleichzeitig Deine Entspannung fördern. Über ein integriertes Ventilsystem mit akustischem Feedback bekommst Du eine direkte Rückmeldung zur richtigen Intensität. So kannst Du während der Übung kontrollieren, ob Du den Widerstand konstant hältst. Die Intensität lässt sich über einen einfachen Drehmechanismus stufenweise regulieren insgesamt stehen Dir sieben Schwierigkeitsstufen zur Verfügung. Dadurch kannst Du das Training exakt an Deinen Bedarf anpassen und es schrittweise steigern. Der kompakte Atemtrainer ist aus robustem Kunststoff gefertigt und lässt sich leicht reinigen. Ob als Teil Deiner Aufwärmphase, im Cool-down oder als tägliches Übungstool zwischendurch dieses Gerät lässt sich flexibel und ohne großen Aufwand in Deinen Alltag integrieren. Wenn Du Deine Atemleistung bewusst fördern möchtest, ist der ARTZT neuro Atemtrainer ein funktionales Hilfsmittel mit vielseitigem Nutzen.40,24 €*Versand: 3,45 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Blackroll Soft Peaks Aufsatz Trainingsgeräte beige Training & FitnessErweiterung für die Fascia Gun zur sanften Massage empfindlicher Körperbereiche wie Kopf, Kiefer, Nacken sowie gelenk- und knochennaher Regionen. Die sechs flexiblen Spitzen aus extraweichem Silikon ermöglichen eine gezielte Anwendung auch an sensiblen Stellen und verheilten Narben14,95 €*Versand: 3,45 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.